
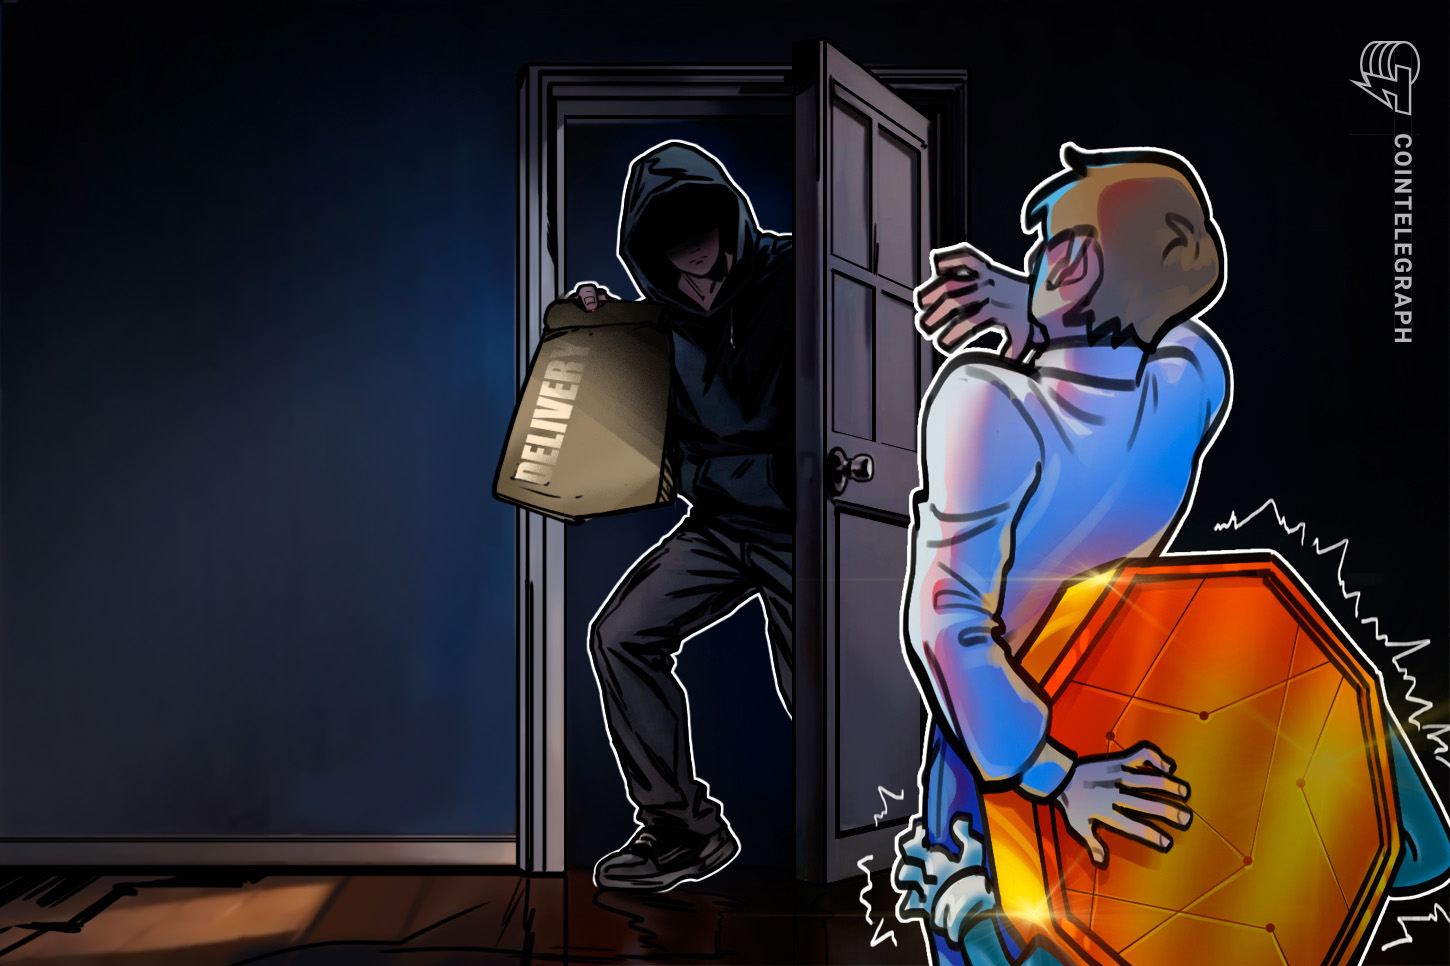
شرکت Keystone، سازنده کیف پولهای سختافزاری رمزارز، اعلام کرد در پی یک رخنه امنیتی در وبسایتش، اطلاعات ارسال سفارش برخی مشتریان در دسترس یک طرف غیرمجاز قرار گرفته است. این دادهها شامل نام، اطلاعات تماس، نشانی تحویل و جزئیات سفارش، از جمله کالاهای خریداریشده، بوده است.
این افشاگری نگرانیهایی را درباره کلاهبرداریهای هدفمند و حتی خطرهای فیزیکی برای دارندگان رمزارز ایجاد کرده است. طبق گزارش Cointelegraph، Keystone فعالیت مشکوک را در اوایل هفته شناسایی کرد و پس از بررسی فعالیتهای رابط برنامهنویسی کاربردی یا API با Shopify، روز جمعه دسترسی غیرمجاز را تأیید کرد. شرکت روز شنبه این موضوع را به مشتریان اعلام کرد.
Keystone گفت دسترسی ایجادشده را مسدود کرده، آسیبپذیری را برطرف کرده و تحقیقات درباره این رویداد را آغاز کرده است. این شرکت همچنین اعلام کرد برای مشتریان آسیبدیده ایمیل ارسال میکند. با این حال، Keystone تعداد مشتریانی را که اطلاعاتشان در معرض خطر قرار گرفته، اعلام نکرده است.
خطر فیشینگ و حمله فیزیکی
اطلاعات افشاشده لزوماً به معنای دسترسی مهاجمان به کلیدهای خصوصی یا داراییهای رمزارزی مشتریان نیست؛ اما میتواند برای شناسایی افرادی که کیف پول سختافزاری خریدهاند و طراحی حملات متقاعدکنندهتر استفاده شود. کیف پول سختافزاری وسیلهای فیزیکی برای نگهداری و مدیریت کلیدهای دسترسی به داراییهای رمزارزی است و خرید چنین محصولی ممکن است برای مهاجم نشانهای از علاقه یا مالکیت فرد بر رمزارز باشد.
Keystone هشدار داده است که دادههای فاششده میتواند در حملات فیشینگ هدفمند به کار رود. در این روش، مهاجم با جعل هویت شرکت، پشتیبانی فنی یا یک نهاد رسمی، قربانی را به کلیک روی یک پیوند یا ارائه اطلاعات حساس ترغیب میکند.
با این حال، تیلور موناهان، پژوهشگر امنیتی، درباره پیامد دیگری هشدار داده است: افشای نشانی محل تحویل میتواند برخی مشتریان را در معرض حمله فیزیکی یا آدمربایی قرار دهد. حملههایی که در آن مجرمان با تهدید یا خشونت، دارنده رمزارز را مجبور میکنند دارایی خود را واگذار کند، معمولاً «حمله آچار» نامیده میشوند؛ اشارهای به استفاده از زور فیزیکی به جای نفوذ مستقیم به شبکه.
شرکت امنیت بلاکچین CertiK اعلام کرده است که در نیمه نخست سال ۲۰۲۶، ۵۲ حمله آچار تأییدشده در سراسر جهان ثبت شده است. این رقم در مقایسه با ۳۹ مورد در مدت مشابه سال قبل، ۳۳ درصد بیشتر بوده است. این آمار بهطور مشخص به رخنه Keystone نسبت داده نشده، اما نشان میدهد چرا افشای نشانی مشتریان یک شرکت مرتبط با نگهداری رمزارز میتواند فراتر از یک نگرانی معمول درباره هرزنامه یا فیشینگ باشد.
پرسش درباره نگهداری دادههای قدیمی
این حادثه همچنین سیاست Keystone درباره مدت نگهداری اطلاعات مشتریان را زیر سؤال برده است. شرکت در یک نوشته وبلاگی در سال ۲۰۲۳ گفته بود پس از رخدادهای امنیتی مربوط به دیگر سازندگان کیف پول سختافزاری، مدت نگهداری دادههای مشتریان را به ۱۸۰ روز کاهش داده است.
با وجود این، شماری از مشتریان گفتهاند حتی برای خریدهایی که بیش از دو سال پیش انجام دادهاند، اعلان رخنه دریافت کردهاند. این موضوع پرسشهایی را درباره اینکه چه دادههایی همچنان در سامانههای Keystone نگهداری میشده و آیا سوابق سفارشهای قدیمی مطابق وعده شرکت حذف شدهاند، مطرح کرده است.
کاربری در شبکه اجتماعی ایکس با نام «OG DEGEN» گفت پس از دریافت اعلان Keystone، فردی با او تماس گرفته و خود را مأمور اجرای قانون معرفی کرده است. تماسگیرنده ادعا کرده بود درباره یک پرونده کلاهبرداری تحقیق میکند. این کاربر با توجه به اطلاعات شخصی مطرحشده در تماس، احتمال داده است که دادهها از سفارش Keystone او در سال ۲۰۲۴ به دست آمده باشد.
او نوشته است که هدف تماس احتمالاً متقاعد کردنش بوده تا باور کند کلیدهای خصوصیاش افشا شده و سپس روی پیوندی برای «بازنشانی» آنها کلیک کند؛ پیوندی که میتوانست بخشی از یک حمله فیشینگ باشد. کاربر دیگری با نام trintaetres نیز گفت با وجود خرید دستگاه بیش از دو سال قبل، ایمیل اطلاعرسانی رخنه را دریافت کرده است.
Cointelegraph از Keystone پرسیده است چگونه اطلاعات خریدهای قدیمیتر از ۱۸۰ روز در معرض دسترسی قرار گرفته و این اتفاق چگونه با سیاست اعلامشده شرکت سازگار است. این رسانه همچنین درباره تعداد مشتریان آسیبدیده سؤال کرده، اما شرکت تا زمان انتشار گزارش پاسخی نداده بود.
تصویر فعلی بازار؛ دادههای Moneyiar
بر اساس دادههای بازار Moneyiar در ۲۵ اکتبر ۲۰۲۶، ساعت ۲۲:۳۸ تا ۲۲:۳۹ به وقت +۰۳:۳۰، قیمت AKEDO با نماد AKE برابر ۰٫۰۳۱۰۱۵۷۵۲ دلار بود و در ۲۴ ساعت ۰٫۸ درصد و در هفت روز ۲٫۵ درصد افزایش داشت. AI Rig Complex با نماد ARC در قیمت ۰٫۰۵۹۴۶۲۴۱۸۸ دلار معامله میشد؛ بازده آن در ۲۴ ساعت منفی ۳٫۶ درصد، اما تغییر هفتروزه آن مثبت ۴۶٫۶۵ درصد بود.
همچنین قیمت Walrus با نماد WAL برابر ۰٫۰۳۴۳۱۹۰۴۷۱ دلار ثبت شد؛ این دارایی در ۲۴ ساعت ۰٫۳ درصد و در هفت روز ۱۱٫۹۷ درصد کاهش داشت. CROSS با نماد ONE نیز ۰٫۱۰۱۹۹۱۳۴۹۷ دلار قیمت داشت و تغییرات آن در بازههای ۲۴ ساعته و هفتروزه بهترتیب منفی ۰٫۴۴ درصد و مثبت ۱٫۷۴ درصد بود. این ارقام، دادههای بازار Moneyiar در زمانهای اعلامشده هستند و ارتباطی با رخنه Keystone ندارند.




