
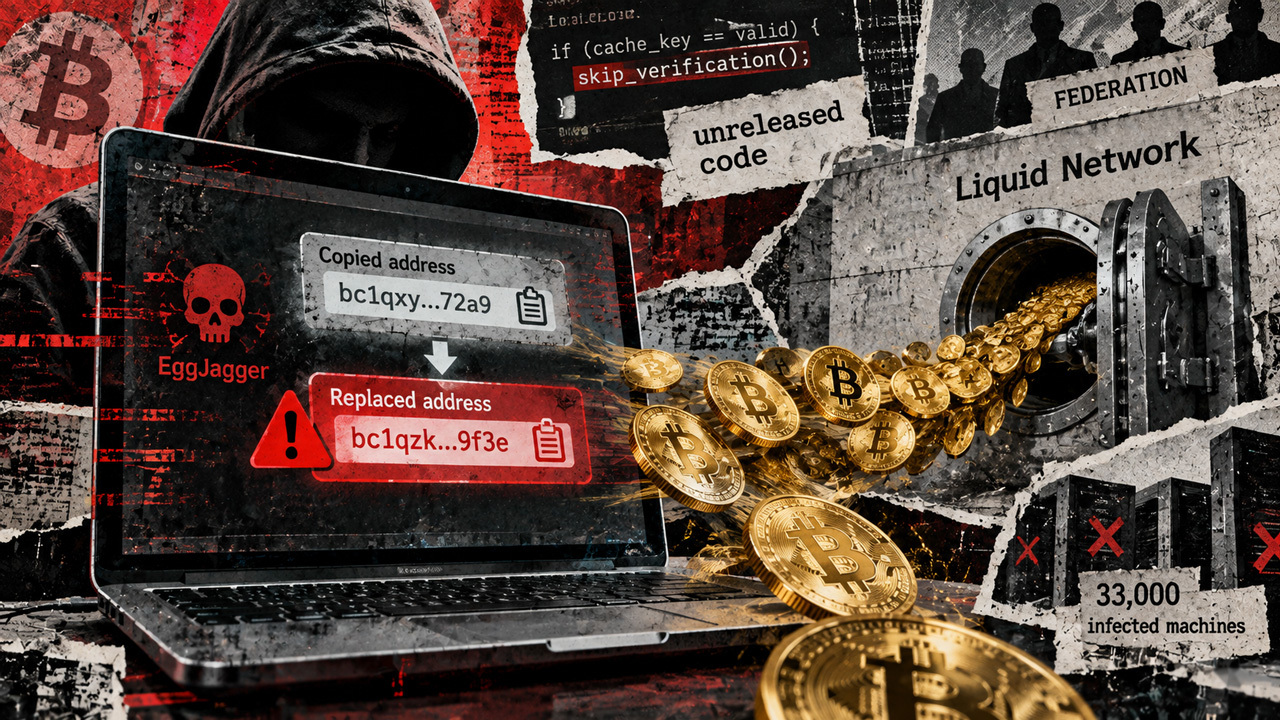
بررسیهای پژوهشگران درباره حادثه حدود ۳۲۰ میلیون دلاری در شبکه لیکوئید نشان میدهد نقصی احتمالی در حافظه کشِ اعتبارسنجی تراکنشها میتواند توضیح دهد که چگونه توکنهای فاقد پشتوانه ایجاد و سپس با بیتکوین واقعی بازخرید شدهاند. این برداشت، جزئیات بیشتری درباره سازوکار احتمالی خروج دارایی از زنجیره جانبی Liquid ارائه میکند، اما همچنان در حد گزارشهای فنی و ادعاهای مطرحشده از سوی حسابهای مرتبط است و نتیجه قطعی اعلام نشده است. بهگزارش CryptoSlate، موضوع دیگری که بررسیها بر آن تمرکز دارد، زمان ورود این نقص به کد نرمافزار Elements است. حساب Mononaut اعلام کرده باگ مورد استفاده در حمله، هفته گذشته به شاخه اصلی توسعه Elements اضافه شده بود. این موضوع پرسشی درباره نحوه استقرار تغییرات نرمافزاری و رسیدن آنها به محیط عملیاتی ایجاد میکند. حادثه یادشده به شبکه Liquid، یک زنجیره جانبی مرتبط با بیتکوین، مربوط است و در گزارش موجود جزئیات بیشتری درباره عامل حمله یا وضعیت بازیابی داراییها ارائه نشده است.




