نقص ورود به Brevo به ارسال ایمیل فیشینگ برای ۳۴۷ هزار مشترک Trezor انجامید
نقص ورود به Brevo امکان ارسال ایمیل فیشینگ برای ۳۴۷ هزار مشترک Trezor را فراهم کرد. Trezor میگوید همه نشانیهای این فهرست را در معرض خطر استفاده مجدد برای حملات فیشینگ میداند.
Cointelegraph
1 بازدید یکتا

بر اساس گزارش Cointelegraph، یک نقص در فرایند ورود به حسابهای Brevo امکان ارسال یک ایمیل فیشینگ برای ۳۴۷ هزار مشترک Trezor را فراهم کرد. Trezor این موضوع را به Cointelegraph اعلام کرده و گفته است تمام نشانیهای ایمیل موجود در این فهرست را «شناختهشده برای مهاجم و احتمالاً قابل استفاده مجدد برای فیشینگ» در نظر میگیرد. این رویکرد نشان میدهد آدرسهای هدفگرفتهشده باید در معرض خطر احتمالی حملات فیشینگ بعدی تلقی شوند. اطلاعات منتشرشده درباره این رخداد به نقص ورود در Brevo، دامنه ارسال ایمیل و ارزیابی Trezor از وضعیت نشانیهای ایمیل محدود است. این خبر برای کاربران و دنبالکنندگان اکوسیستم داراییهای دیجیتال اهمیت دارد، زیرا پایگاه مشترکان یک شرکت فعال در حوزه کیفپول سختافزاری هدف یک پیام فیشینگ قرار گرفته است. Cointelegraph منبع انتشار این گزارش است.
منبع
Cointelegraph
این مطلب بازنویسی/ترجمه شده و منبع اصلی در لینک مقابل در دسترس است.
مشاهده منبع اصلی ↗
خبرهای مرتبط
بر اساس بازار و داراییهای همین خبر
مدیرعامل Phemex: هوش مصنوعی تاکنون اثر خالص منفی بر کریپتو داشته است
مدیرعامل Phemex میگوید هوش مصنوعی با جذب سرمایه از کریپتو و تقویت مهاجمان سایبری، تاکنون اثر خالص منفی بر این صنعت داشته است؛ افزایش هزینههای امنیتی نیز ممکن است تمرکز بیشتر را به دنبال داشته باشد.
Cointelegraph
صنعت رمزارز پس از ناکامی CLARITY به نهادهای نظارتی آمریکا روی آورد
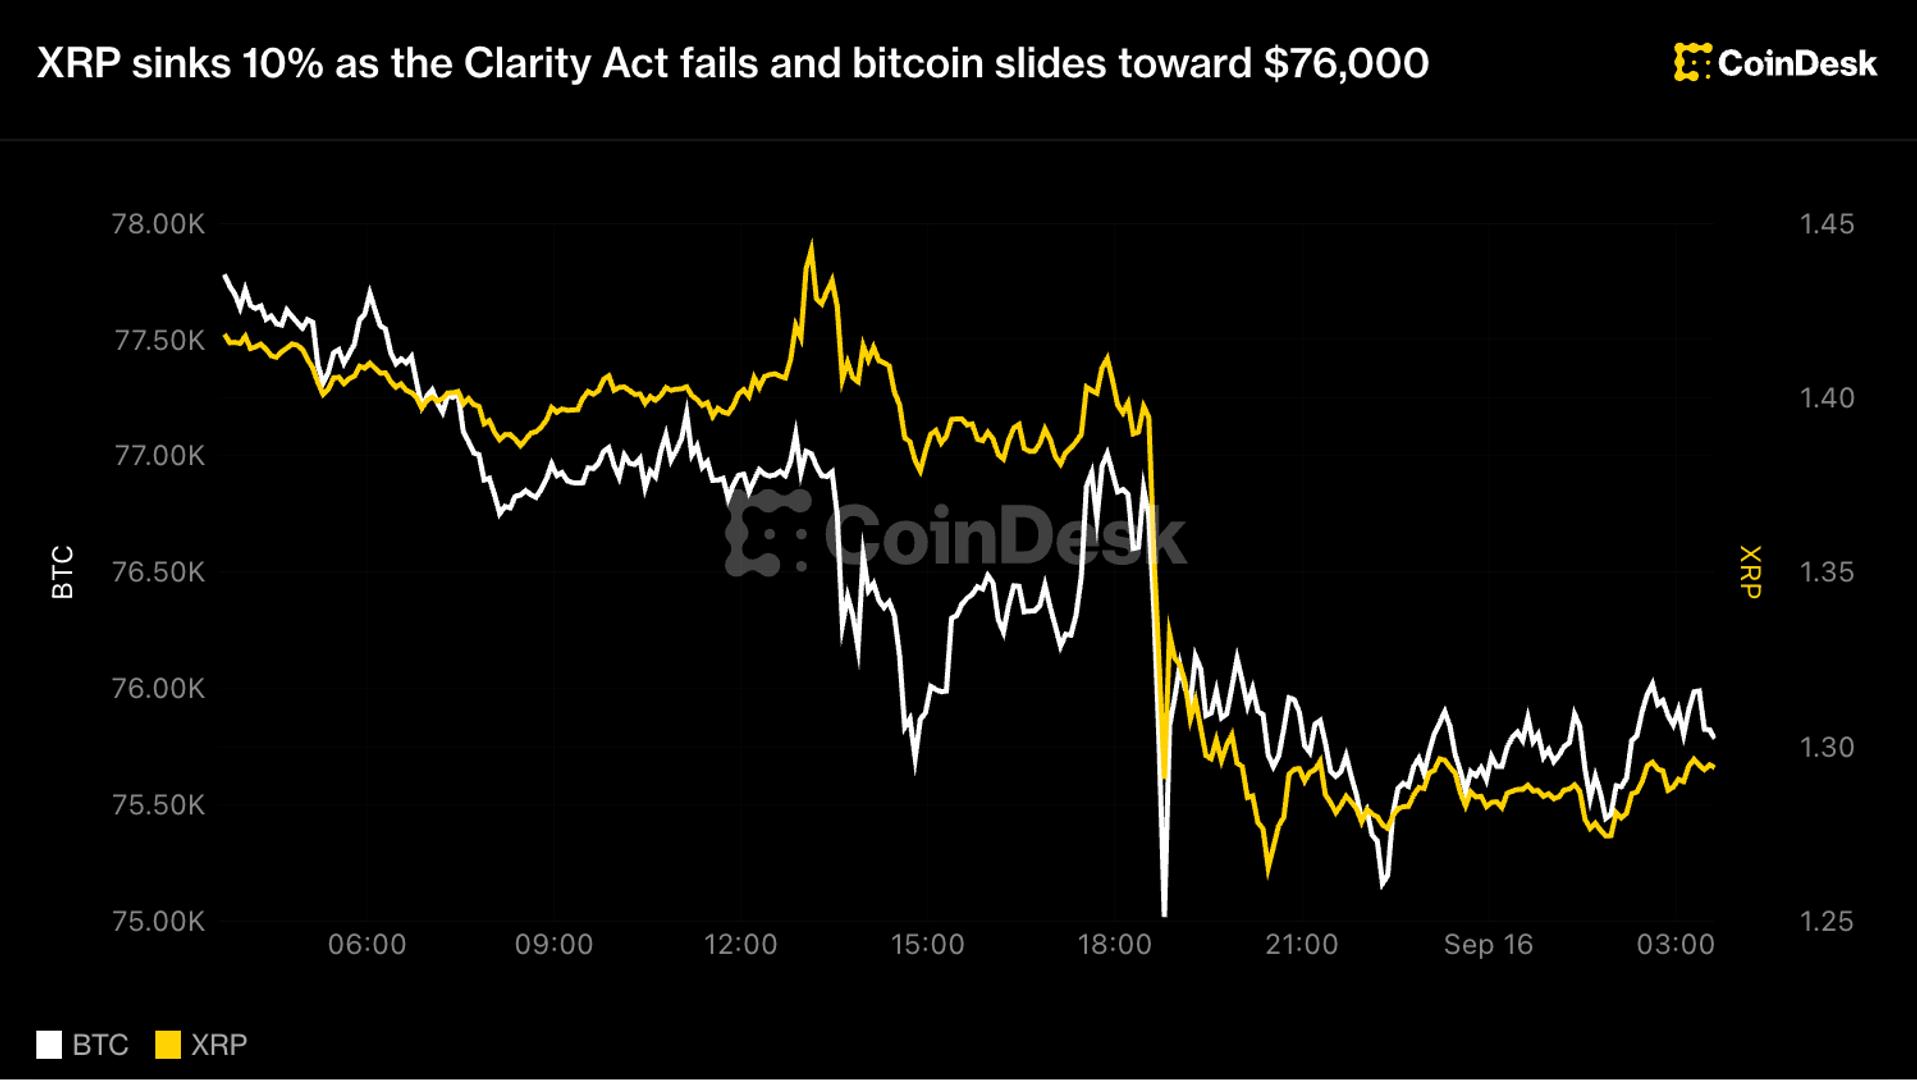
پس از شکست رأیگیری cloture درباره قانون CLARITY، صنعت رمزارز به نهادهای نظارتی آمریکا توجه بیشتری نشان داده است. با درخواست بازنگری سناتور تام تیلیس، این طرح هنوز مسیر آییننامهای محدودی برای ادامه بررسی دارد.
Cointelegraph