مانیار
منو
رمزارز CRO DEL ENS RED TAC

حمله «کپی و جای‌گذاری» به آدرس‌های رمزارزی همچنان کاربران را تهدید می‌کند

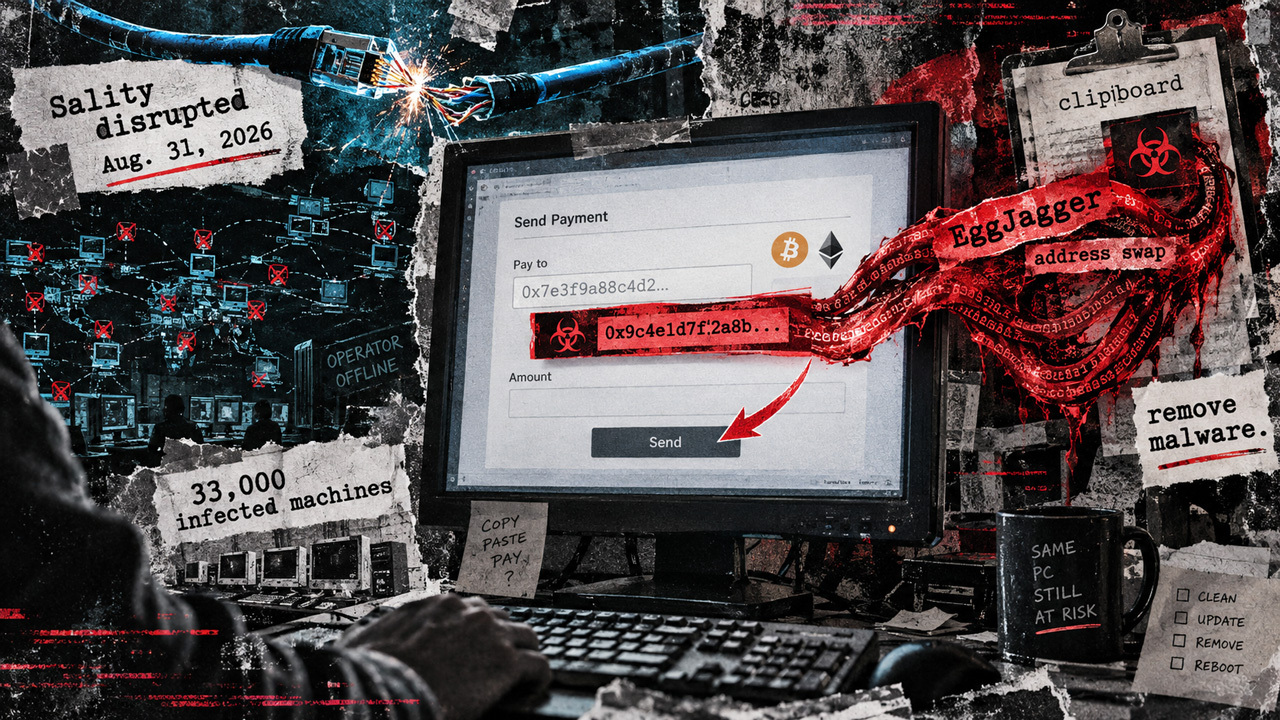
CrowdStrike می‌گوید اختلال ۳۱ اوت ارسال بدافزارهای جدید را متوقف کرده، اما نمونه‌های نصب‌شده همچنان قادرند آدرس‌های پرداخت رمزارزی را هنگام کپی و جای‌گذاری تغییر دهند و کاربران را در معرض خطر قرار دهند.

CryptoSlate 29 بازدید یکتا
حمله «کپی و جای‌گذاری» به آدرس‌های رمزارزی همچنان کاربران را تهدید می‌کند

بر اساس گزارشی از CryptoSlate، اختلال ایجادشده در ۳۱ اوت توانست ارسال محموله‌های جدید بدافزار را متوقف کند، اما تهدید برای کاربران رمزارز به‌طور کامل از بین نرفته است. شرکت CrowdStrike اعلام کرده بدافزارهایی که پیش‌تر روی دستگاه‌ها نصب شده‌اند، همچنان می‌توانند آدرس‌های پرداخت رمزارزی را هنگام کپی و جای‌گذاری تغییر دهند. در این وضعیت، کاربر ممکن است آدرسی را در کلیپ‌بورد کپی کند، اما بدافزار آن را پیش از انجام تراکنش با آدرس دیگری جایگزین کند. به این ترتیب، پاک‌سازی یا قطع زیرساخت ارسال بدافزارهای جدید لزوماً به معنای حذف نمونه‌های فعال روی دستگاه‌ها نیست. این گزارش بر تداوم ریسک حمله‌های موسوم به «کپی و جای‌گذاری» برای کاربران دارایی‌های دیجیتال تأکید دارد. موضوع یادشده به بازار یک رمزارز مشخص محدود نشده و می‌تواند در زمان انتقال دارایی‌های مختلف مطرح باشد.

منبع CryptoSlate این مقاله را تحریریهٔ مانیار بر اساس گزارش منبع اصلی و داده‌های بازار مانیار نوشته است.
مشاهده منبع اصلی ↗

خبرهای مرتبط

بر اساس بازار و دارایی‌های همین خبر

اف‌بی‌آی کره شمالی را مسئول هک ۶ میلیارد دلاری بایننس دانست

اف‌بی‌آی کره شمالی را مسئول هک ۶ میلیارد دلاری بایننس دانست

اف‌بی‌آی حمله بیش از ۶ میلیارد دلاری به بایننس را به عملیات سایبری تریدر تریتور وابسته به کره شمالی نسبت داد و از اپراتورهای دیفای و THORChain خواست کیف‌پول‌های مرتبط را مسدود کنند؛ در همین حال، مهاجمان از وام‌دهی دیفای برای عبور از مسدودسازی استیبل‌کوین‌ها استفاده کرده‌اند.

CryptoSlate
چرا قراردادهای هوش مصنوعی هنوز درآمد واقعی ماینرهای بیت‌کوین نیستند؟

چرا قراردادهای هوش مصنوعی هنوز درآمد واقعی ماینرهای بیت‌کوین نیستند؟

ماینرهای بیت‌کوین بیش از ۱۰۰ میلیارد دلار قرارداد هوش مصنوعی اعلام کرده‌اند، اما تنها بخشی از ظرفیت در حال درآمدزایی است. قراردادهای Core Scientific نشان می‌دهد هزینه ساخت، اعتبار اجاره‌ای مشتریان و بدهی سنگین می‌تواند سهم واقعی سهام‌داران از این رونق را محدود کند.

CryptoSlate
بایننس برداشت رمزارزها را پس از هک ۶.۳ میلیارد دلاری از سر گرفت

بایننس برداشت رمزارزها را پس از هک ۶.۳ میلیارد دلاری از سر گرفت

بایننس پس از یک هک ۶.۳ میلیارد دلاری، برداشت دارایی‌های مشتریان را مرحله‌ای از سر گرفته و بیت‌کوین نخستین رمزارز فعال‌شده است. جزئیات زمان‌بندی مراحل بعدی اعلام نشده، در حالی که داده‌های مانیار تغییرات متفاوتی را در بازار نشان می‌دهد.

CoinDesk
بایننس برداشت بیت‌کوین را پس از هک ۶.۳ میلیارد دلاری بازگشایی کرد

بایننس برداشت بیت‌کوین را پس از هک ۶.۳ میلیارد دلاری بازگشایی کرد

بایننس پس از هکی حدود ۶.۳ میلیارد دلاری، مرحله نخست بازگشایی برداشت‌ها را با فعال کردن شبکه بیت‌کوین آغاز کرد. این صرافی می‌گوید سایر شبکه‌ها بر اساس تقاضا و پس از بررسی‌های امنیتی به‌تدریج فعال می‌شوند و احتمال تأخیر وجود دارد.

Cointelegraph

برداشت‌های بایننس امروز از سر گرفته می‌شود: بیت‌کوین، اتریوم و سولانا در مرحله نخست

این مطلب با عنوان «برداشت‌های بایننس امروز از سر گرفته می‌شود: بیت‌کوین، اتریوم و سولانا در مرحله نخست» برای نخستین بار در اخبار فین‌تک کوین‌پدیا منتشر شد. بایننس پس از هک بی‌سابقه هفته گذشته، از روز یکشنبه، ۱ نوامبر، ب...

Coinpedia
ابهام در کارمزد تاریخی پاداش‌های استیکینگ سولانا؛ مبلغ پاداش‌ها همچنان قابل تطبیق است

ابهام در کارمزد تاریخی پاداش‌های استیکینگ سولانا؛ مبلغ پاداش‌ها همچنان قابل تطبیق است

در برخی سوابق پاداش استیکینگ سولانا، نرخ کارمزد اعتبارسنج پس از فعال شدن جمع‌آوری‌کننده‌های سفارشی در Agave نمایش داده نمی‌شود. مبلغ پاداش‌ها همچنان قابل تطبیق است، اما شناسایی نرخ تاریخی مؤثر به داده‌های اپوک، حساب استیک و وضعیت اعتبارسنج نیاز دارد.

CryptoSlate

دیدگاه‌ها




