
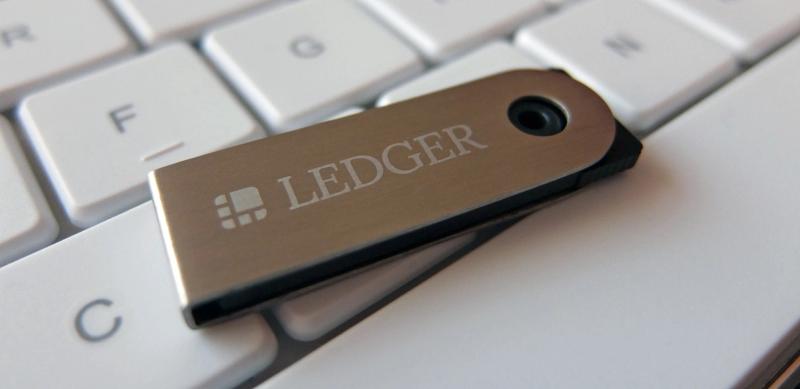
شرکت لجر میگوید برخی کیفپولهای سختافزاری این برند که از طریق فروشنده جنوب شرق آسیایی CryptoBilis عرضه شدهاند، به یک قطعه سختافزاری غیرمجاز مجهز بودهاند؛ قطعهای که عبارت بازیابی ۲۴ کلمهای کاربران را از روی نمایشگر میخوانده و از طریق شبکه تلفن همراه برای مهاجمان ارسال میکرده است. برآورد پژوهشگران زنجیرهای نشان میدهد بیش از ۳۰۰ کیفپول ممکن است در این ماجرا تا ۹۳.۲ میلیون دلار دارایی از دست داده باشند.
لجر در تازهترین توضیح عمومی خود درباره این پرونده اعلام کرد تراشه موردنظر درون بدنه دستگاه قرار داشته و هنگام راهاندازی کیفپول، میکروکنترلر آن کلمات نمایشدادهشده روی صفحه را شناسایی و رمزگشایی میکرده است. سپس این اطلاعات با استفاده از شبکه LTE، یعنی فناوری انتقال داده مورد استفاده تلفنهای همراه، و از طریق یک سیمکارت الکترونیکی یا eSIM به مهاجمان منتقل میشده است.
چگونه عبارت بازیابی به سرقت رفت؟
عبارت بازیابی یا Recovery Phrase مجموعهای از کلمات است که نقش کلید اصلی کیفپول رمزارزی را دارد. این عبارت برای بازسازی کیفپول روی دستگاهی دیگر استفاده میشود و هر فردی که به آن دسترسی پیدا کند، میتواند بدون در اختیار داشتن دستگاه فیزیکی لجر، کیفپول را در جای دیگری بازیابی و داراییهای آن را منتقل کند.
به گفته لجر، قطعه جاسوسی زمانی فعال میشده که کاربر در فرآیند راهاندازی، عبارت ۲۴ کلمهای خود را روی صفحه دستگاه مشاهده میکرد. در نتیجه، مهاجم برای دسترسی به داراییها لزوماً نیازی به تغییر نرمافزار، دستکاری تراکنشها یا در اختیار گرفتن دستگاه پس از راهاندازی نداشته است. ارسال عبارت بازیابی از مسیر شبکه تلفن همراه، نقطه اصلی این روش بوده است.
این شرکت فرانسوی تأکید کرده که تراشه امنیتی دستگاه، موسوم به Secure Element، دستکاری نشده است. این تراشه برای محافظت از کلیدهای خصوصی طراحی شده است. لجر همچنین گفت سیستمعامل دستگاه و فرآیند امضای تراکنشها تغییر نکردهاند و هیچ تراکنشی نیز از طریق این روش دستکاری نشده است. بنابراین، لجر این رویداد را یک حمله فیزیکی به زنجیره تأمین میداند، نه نفوذ به نرمافزار یا سامانههای داخلی خود.
دامنه خسارت و واکنش لجر
لجر اعلام کرد دستکم یک دستگاه آسیبدیده را شناسایی کرده که درون آن قطعهای غیرمجاز وجود داشته است. این شرکت گفت تمام زیانهای تأییدشده در حادثه ۹ اکتبر به دستگاههایی مربوط بودهاند که از CryptoBilis خریداری شدهاند. لجر هنوز سرقتی از دستگاههای خریداریشده از فروشندگان دیگر را تأیید نکرده، اما گزارشهای مربوط به وجود قطعات مشابه در دستگاهها و مناطق دیگر را بررسی میکند.
این شرکت تعداد قطعی قربانیان و ارزش نهایی داراییهای سرقتشده را اعلام نکرده است. با این حال، پژوهشگران آنچین خسارت احتمالی را برای بیش از ۳۰۰ کیفپول، تا سقف ۹۳.۲ میلیون دلار برآورد کردهاند. تتر نیز ۱۰ میلیون دلار از استیبلکوین USDT مرتبط با این سرقت را مسدود کرده است. استیبلکوینها داراییهای دیجیتالی هستند که برای حفظ ارزش نسبتاً ثابت طراحی میشوند و USDT تتر یکی از نمونههای شناختهشده آن است.
طبق اعلام لجر، CryptoBilis فروش دستگاههای لجر را متوقف کرده است. این شرکت از مشتریانی که دستگاه خود را از این فروشنده خریدهاند خواسته است آن را راهاندازی نکنند. کاربرانی که پیشتر چنین دستگاهی را استفاده کردهاند نیز باید داراییهای خود را به دستگاهی جدید منتقل کنند و برای آن یک عبارت بازیابی تازه بسازند. این توصیه به این دلیل اهمیت دارد که در صورت افشای عبارت قبلی، انتقال دارایی به دستگاه دیگر بدون تغییر عبارت بازیابی، مشکل دسترسی مهاجم به کیفپول را برطرف نمیکند.
چرا این پرونده اهمیت دارد؟
اهمیت این حادثه در آن است که امنیت کیفپول سختافزاری فقط به نرمافزار و تراشه اصلی دستگاه محدود نمیشود. یک جزء فیزیکی اضافهشده پیش از رسیدن محصول به دست مشتری میتواند دادههای حساس را هنگام نمایش روی صفحه ثبت کند؛ حتی اگر سیستمعامل، تراشه امنیتی و امضای تراکنشها سالم باقی بمانند.
این پرونده نخستین توضیح عمومی لجر درباره سازوکار سرقتهای مرتبط با CryptoBilis است. گزارش اولیه این موضوع را به یک حمله در زنجیره تأمین نسبت میدهد؛ یعنی دستکاری محصول در مسیر تولید، توزیع یا فروش، پیش از آنکه به مصرفکننده برسد. با این حال، لجر هنوز درباره شمار نهایی دستگاههای آلوده، تعداد کامل قربانیان یا اینکه آیا این روش در نقاط دیگری نیز به کار رفته است، نتیجه نهایی ارائه نکرده است.
تصویر بازار در دادههای Moneyiar
بر اساس دادههای بازار Moneyiar در ساعت ۹:۲۹ روز ۱۳ اکتبر ۲۰۲۶، قیمت سولانا ۱۰۷.۱۶۴۴ دلار بود و این رمزارز طی ۲۴ ساعت ۳.۹۵ درصد و طی هفت روز ۱۰.۱۶ درصد کاهش داشت. آستر با قیمت ۰.۶۹۲۷۴ دلار، افت روزانه ۲.۲۵ درصد و افت هفتروزه ۶.۳۹ درصد را ثبت کرد.
کامپاند در همین زمان ۲۳.۵۰۹۷ دلار معامله شد؛ بازده آن در ۲۴ ساعت منفی ۶.۵۶ درصد و در هفت روز منفی ۳.۵۴ درصد بود. همچنین قیمت EDGE از پروژه edgeX برابر با ۰.۳۳۸۶۵ دلار گزارش شد که کاهش ۶.۲۰ درصدی در ۲۴ ساعت و افت ۲۵.۱۶ درصدی در هفت روز را نشان میداد. این ارقام، دادههای بازار Moneyiar در زمان اعلامشده هستند و صرفاً تصویری از وضعیت قیمت این داراییها ارائه میکنند.




