
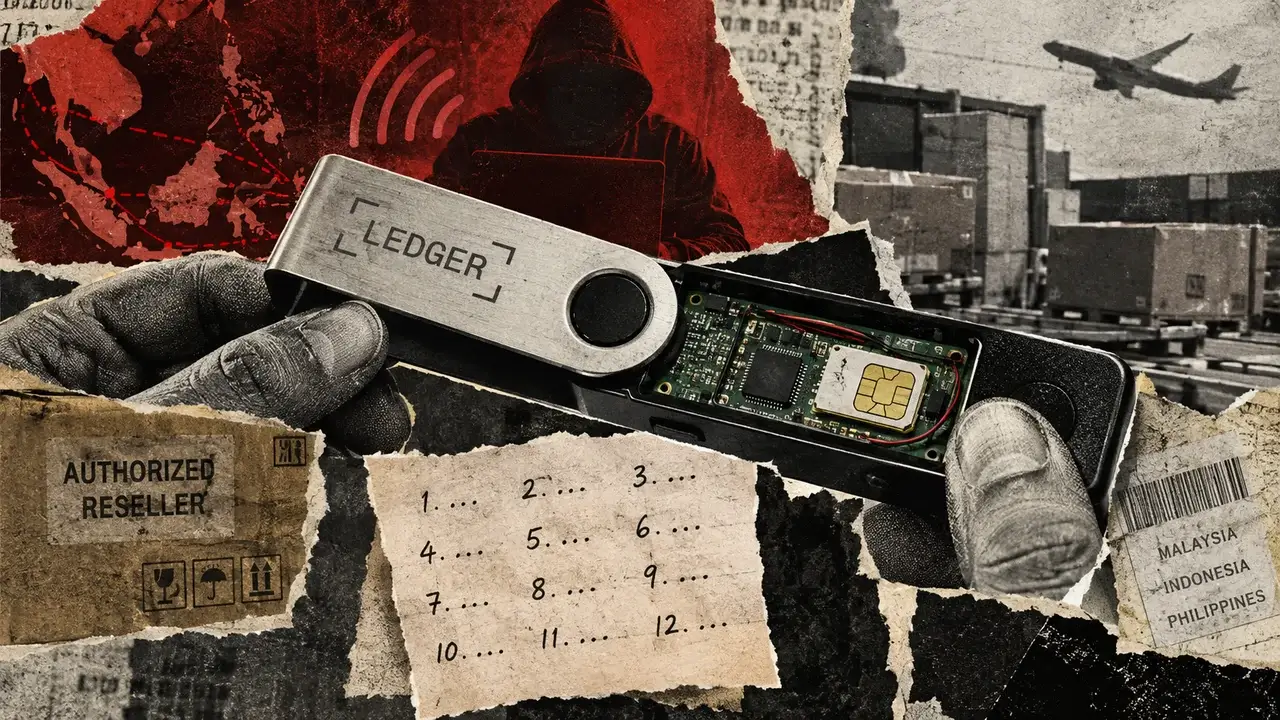
در اوایل اکتبر، برخی کاربران در جنوبشرق آسیا دریافتند داراییهای رمزارزیشان از کیفپولهای سختافزاری لجر ناپدید شده است؛ در حالی که دستگاهها ظاهراً سالم کار میکردند. بررسیها نشان داد دستکم یک دستگاه، پیش از رسیدن به مشتری، با قطعهای مخفی دستکاری شده بود؛ قطعهای که میتوانست عبارت بازیابی ۲۴ کلمهای را هنگام راهاندازی بخواند و برای مهاجم ارسال کند.
لجر در ۱۰ اکتبر وجود یک قطعه سختافزاری غیرمجاز را در دستگاه یکی از مشتریان تأیید کرد. تیم امنیتی شرکت سه روز بعد توضیح داد که این قطعه اطلاعاتی را که برای نمایش عبارت بازیابی به صفحه منتقل میشد، دریافت، بازسازی و از طریق اتصال موبایلی LTE ارسال میکرد. این فرایند بدون تغییر در تراشه محافظ، سیستمعامل یا امضاهای تراکنش انجام شده بود.
شرکت تحلیل بلاکچین Bitquery برآورد کرده است که مهاجمان در مجموع ۱۰۲ میلیون دلار از ۳۲۴ کیفپول در شش شبکه سرقت کردهاند. لجر این رقم را تأیید نکرده و هنوز مشخص نیست همه این زیانها مستقیماً به دستگاههای دارای ایمپلنت مربوط بوده باشد. گزارش اولیه این ماجرا را CryptoSlate منتشر کرده است.
نقطهای که عبارت بازیابی افشا شد
کیفپول سختافزاری خودِ رمزارزها را درون دستگاه نگه نمیدارد. داراییها روی شبکههای بلاکچینی باقی میمانند و دستگاه از کلیدهای خصوصی محافظت میکند؛ کلیدهایی که برای تأیید و امضای تراکنشها لازم هستند. در حالت عادی، کیفپول میتواند یک تراکنش را امضا کند، بدون آنکه کلید خصوصی را در اختیار تلفن یا رایانه متصل به اینترنت قرار دهد.
اما پیش از نخستین استفاده، دستگاه لجر ۲۴ کلمه بازیابی را روی صفحه نشان میدهد. مالک باید این کلمات را یادداشت و بهصورت آفلاین نگهداری کند، زیرا هر فردی که به آنها دسترسی داشته باشد میتواند همان حسابها و کلیدها را روی دستگاه دیگری بازیابی کند. در چنین شرایطی، رمز عبور یا PIN دستگاه اصلی مانع دسترسی مهاجم به نسخه بازیابیشده نخواهد شد.
ایمپلنت منتسب به دستگاههای فروختهشده از مسیر CryptoBilis، دقیقاً همین مرحله کوتاه را هدف گرفته بود. طبق توضیح لجر، یک کنترلکننده کوچک دادههای در حال ارسال به نمایشگر را زیر نظر میگرفت، عبارت ۲۴ کلمهای را بازسازی میکرد و با استفاده از سیمکارت تعبیهشده، آن را از طریق شبکه موبایل میفرستاد. بنابراین دستگاه میتوانست برای مالک عادی به نظر برسد و حتی تراکنشهای مجاز را بهدرستی امضا کند، در حالی که فرد دیگری نیز به همان حسابها دسترسی داشت.
چرا بررسی اصالت کافی نبود؟
ابزار Genuine Check لجر بررسی میکند که دستگاه دارای Secure Element یا تراشه امن واقعی باشد؛ تراشهای که عملیات حساس امنیتی را انجام میدهد. با این حال، باقیماندن تراشه اصلی به این معنا نیست که هیچ قطعه دیگری به مدار دستگاه افزوده نشده است. در این پرونده، دستگاه میتوانست اصالت تراشه امن و امضاهای خود را درست نشان دهد، اما مدار اضافی پنهانشده در کنار آن را آشکار نکند.
Tibane Labs نیز نمونههایی از دستگاههای لجر Nano X دستکاریشده را بررسی کرده است. در این نمونهها، قطعات الکترونیکی سیگنالهای میان تراشه امن و صفحهنمایش را کنترل میکردند. یکی از نمونههای پیچیدهتر، بردی سفارشی در زیر نمایشگر داشت و باتری اصلی دستگاه را حفظ کرده بود؛ موضوعی که شناسایی آن را با بازرسی سطحی دشوار میکرد. این نمونهها جدا از تحقیقات مربوط به CryptoBilis هستند و نشان نمیدهند که همان دستگاهها یا همان مهاجمان در هر دو مورد دخیل بودهاند.
حمله به زنجیره توزیع
CryptoBilis فروشندهای مجاز بود که در مالزی، اندونزی و فیلیپین فعالیت میکرد. لجر نیز خرید از فروشندگان مجاز را توصیه میکند؛ به همین دلیل، این حادثه با خرید یک کیفپول تقلبی از فروشندهای ناشناس تفاوت دارد. مسئله اصلی این بود که محصول پس از خروج از کارخانه و در مسیر توزیع، فروشگاه و بازگشت کالا تا چه اندازه در برابر دستکاری فیزیکی محافظت شده است.
لجر در بهروزرسانی ۱۵ اکتبر گفت مهاجمان طی چند ماه دستگاههای اصل را خریداری، باز کرده، قطعات سفارشی را در آنها نصب و سپس محصولات را از مسیر توزیعکنندگان جنوبشرق آسیا به بازار بازگرداندهاند. این شرکت اعلام کرد نمونههایی که در انبارها و فروشگاهها بررسی شدهاند، نشانهای از دستکاری نداشتهاند. با این حال، از فروشندگان و توزیعکنندگان مجاز در جنوبشرق آسیا و هنگکنگ خواست فروش را متوقف کنند و کنترل کالاهای مرجوعی را سختگیرانهتر انجام دهند.
MediaMarktSaturn در آلمان پس از انتشار گزارش یک دستگاه دستکاریشده، فروش محصولات لجر را متوقف کرد. شرکت رقیب، Trezor، نیز با وجود آنکه مدرکی از آسیبدیدن محصولات خود پیدا نکرد، در حال کاهش شبکه فروشندگان مجازش است.
Bitquery همچنین اعلام کرده است که ۲۵ کیفپول ترون در فاصله سه ثانیه، تأیید مشابهی را امضا کردهاند؛ الگویی که با کنترل همزمان چند حساب سازگار است. با این حال، دادههای بلاکچین بهتنهایی نمیتوانند نشان دهند چه کسی بسته را باز کرده، قطعه را نصب کرده یا کالا را به فروشگاه بازگردانده است. برای پاسخ به این پرسشها، بررسی فیزیکی و سوابق زنجیره توزیع لازم است.
وضعیت فعلی بازار طبق دادههای Moneyiar
دادههای Moneyiar در زمانهای ثبتشده، تصویر عمدتاً کاهشی برای داراییهای فهرستشده نشان میدهد:
- EDGE با قیمت ۰٫۲۹۳۶۹۷۳۵۰۳ دلار، در ۲۴ ساعت ۳٫۱۳ درصد و در هفت روز ۱۸٫۳۴ درصد کاهش داشته است؛ زمان ثبت: ۱۷ اکتبر ۲۰۲۶، ساعت ۲۱:۵۸ به وقت +۰۳:۳۰.
- NEX با قیمت ۰٫۰۰۰۰۰۰۷۰۵۱ دلار، در ۲۴ ساعت ۴٫۰۷ درصد و در هفت روز ۱۳٫۴۷ درصد افت کرده است؛ زمان ثبت: ۱۷ اکتبر ۲۰۲۶، ساعت ۲۱:۵۹ به وقت +۰۳:۳۰.
- WAL با قیمت ۰٫۰۴۰۳۵۹۹۷۵ دلار، در ۲۴ ساعت ۹٫۹۹ درصد پایین آمده، اما بازده هفتروزه آن ۱۱٫۰۷ درصد مثبت بوده است؛ زمان ثبت: ۱۷ اکتبر ۲۰۲۶، ساعت ۲۱:۵۸ به وقت +۰۳:۳۰.
- OPEN با قیمت ۰٫۱۰۱۴۷۵۴۷۴۵ دلار، در ۲۴ ساعت ۱٫۰۴ درصد و در هفت روز ۱۰٫۱۶ درصد کاهش داشته است؛ زمان ثبت: ۱۵ اکتبر ۲۰۲۶، ساعت ۰۰:۲۴ به وقت +۰۳:۳۰.
برای کاربرانی که ممکن است دستگاهی از CryptoBilis دریافت کرده باشند، لجر گفته است دستگاه استفادهنشده را راهاندازی نکنند. افرادی که پیشتر دستگاه را تنظیم کردهاند نیز باید بدانند خرید یک دستگاه جدید و واردکردن همان ۲۴ کلمه، خطر را برطرف نمیکند؛ زیرا عبارت قدیمی همچنان افشا شده است. در چنین وضعیتی، داراییها باید به حسابهایی منتقل شوند که با یک عبارت بازیابی کاملاً جدید روی دستگاه مورد اعتماد ایجاد شدهاند. لجر همچنین بر استفاده از کانالهای رسمی پشتیبانی، نگهداری شواهد احتمالی و خودداری از ارائه عبارت بازیابی به هر فرد مدعی کمک تأکید کرده است.
این پرونده نشان میدهد مرز امنیت کیفپول فقط تراشه داخلی نیست. نمایشگر، قاب، بستهبندی و مسیر توزیع نیز بخشی از زنجیره اعتماد هستند؛ بهویژه در مرحلهای که عبارت بازیابی برای نخستین بار روی صفحه ظاهر میشود.





