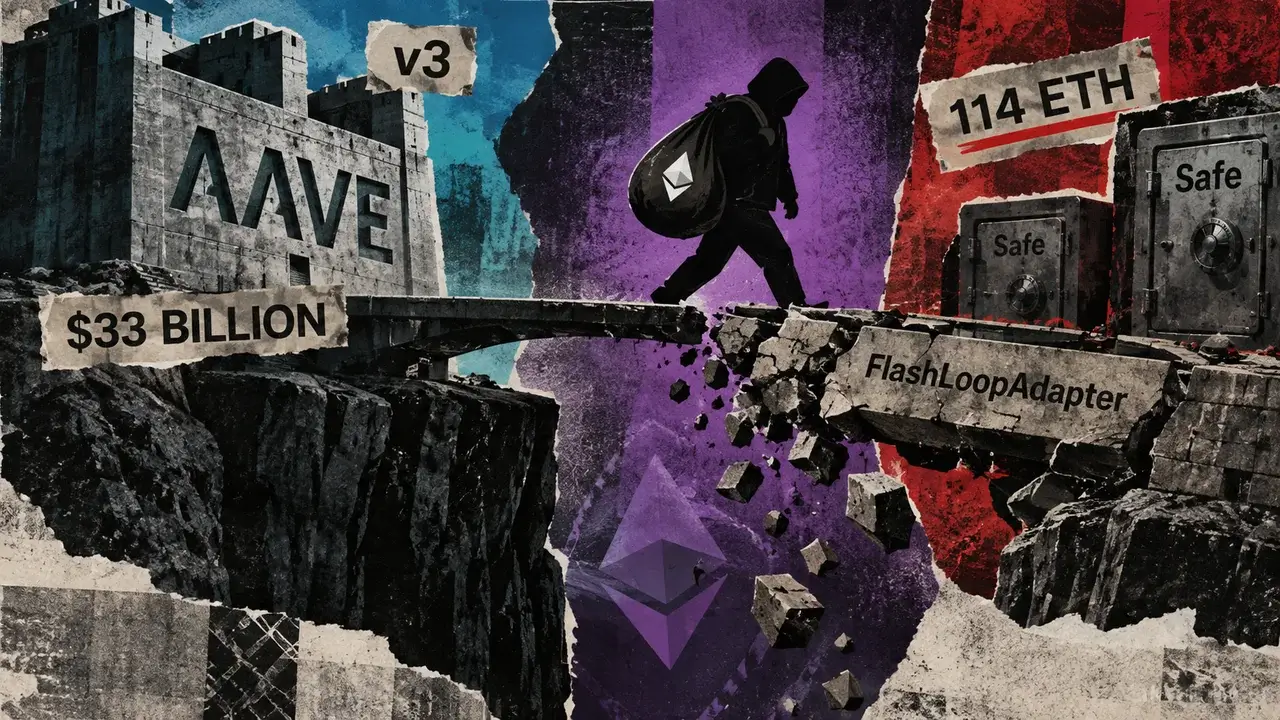
یک ابزار جانبی مورد استفاده در موقعیتهای وامدهی Aave v3 در حملهای امنیتی مورد سوءاستفاده قرار گرفت و مهاجم توانست حدود ۱۱۴ اتریوم، به ارزش بیش از ۳۰۰ هزار دلار، از دو کیف پول چندامضایی خارج کند. بررسیها نشان میدهد قراردادهای اصلی Aave v3 در این رخداد درگیر نبودهاند و آسیبپذیری به زیرساختی بیرون از هسته این پروتکل مربوط میشود.
حمله به ابزار FlashLoopAdapter چه بود؟
به گزارش CryptoSlate، شرکت امنیت بلاکچین SlowMist در ۲ اکتبر اعلام کرد که مهاجم با سوءاستفاده از یک نقص در FlashLoopAdapter، کنترل عملیاتی لازم برای برداشت وثیقه از دو کیف پول Safe را به دست آورده است. این ابزار یک آداپتور شخص ثالث است که در کنار موقعیتهای Aave v3 استفاده میشود؛ بنابراین بخشی از کد اصلی قراردادهای Aave به شمار نمیرود.
برآورد SlowMist، زیان مستقیم این حمله را حدود ۱۱۴٫۰۹ اتریوم نشان میدهد. در جریان عملیات همچنین حدود ۱٬۳۰۰ واحد WETH از بدهی موقعیتها بازپرداخت شد تا وثیقههای مرتبط آزاد شوند. WETH نسخهای از اتریوم است که برای استفاده در برنامههای مالی غیرمتمرکز، با ارزش اتریوم، به شکل توکنیشده در شبکه قرار دارد.
استنی کولچوف، بنیانگذار Aave، تأکید کرد که این رخداد به قراردادهای اصلی Aave v3 مربوط نبوده است. به گفته او، ابزار آسیبدیده یک آداپتور خارجی ساختهشده بر فراز Aave بوده و اثری بر قراردادهای هسته Aave v3 نداشته است.
نقص احراز هویت چگونه به برداشت وثیقه منجر شد؟
ریشه حمله به توابع open و close در FlashLoopAdapter بازمیگشت. این توابع بررسی میکردند که آیا کیف پول Safe فراخواننده، آداپتور را بهعنوان یک ماژول فعال کرده است یا نه. ماژول در این ساختار به قراردادی گفته میشود که کیف پول به آن اجازه میدهد برخی عملیات را از طرف آن اجرا کند.
طبق توضیح SlowMist، مهاجم یک قرارداد جعلی Safe ساخت که در پاسخ به پرسش مربوط به فعالبودن ماژول، همیشه پاسخ مثبت میداد. در نتیجه، بررسی احراز هویت آداپتور دور زده شد و ابزار تصور کرد درخواست از یک کیف پول مجاز صادر شده است.
نقطه حساس بعدی این بود که FlashLoopAdapter به فراخواننده اجازه میداد هم قرارداد مسیریاب و هم دادههای فراخوانی آن را تعیین کند. مهاجم مسیریاب را به خود کیف پول Safe قربانی برگرداند و دستورهایی را برای اجرای تابع execTransactionFromModule در اختیار آن قرار داد. از آنجا که این آداپتور پیشتر در کیف پولهای هدف فعال شده بود، مهاجم توانست مسیر اجرای تراکنش از طریق Safe را باز کند.
بر اساس گزارش SlowMist، این روش برای برداشت weETH و وثیقههای مرتبط با موقعیتهای Aave از دو کیف پول چندامضایی استفاده شد. کیف پول چندامضایی برای اجرای تراکنش به تأیید بیش از یک کلید یا امضاکننده نیاز دارد، اما در این مورد نقص موجود در ابزار جانبی، مسیر اجرای مورد سوءاستفاده را فراهم کرد.
چرا این رخداد برای دیفای مهم است؟
این حادثه تفاوت میان امنیت یک پروتکل و امنیت ابزارهایی را که به آن متصل میشوند، برجسته میکند. Aave یک پروتکل وامدهی غیرمتمرکز است که کاربران در آن داراییهای خود را بهعنوان وثیقه سپردهگذاری میکنند و در برابر آن وام میگیرند. ابزارهای جانبی میتوانند برای مدیریت یا اجرای پیچیدهتر این موقعیتها به کار روند، اما هر اتصال تازه، سطح دیگری برای بررسی امنیتی ایجاد میکند.
Aave با بیش از ۳۳ میلیارد دلار ارزش کل قفلشده، یکی از بزرگترین پروتکلهای وامدهی غیرمتمرکز است. با این حال، رقم بالای داراییهای موجود در پروتکل به این معنا نیست که تمام ابزارهای ساختهشده پیرامون آن از همان سطح امنیتی برخوردارند. در این رخداد، گزارشها هسته Aave را سالم توصیف میکنند، اما کاربران آداپتور آسیبپذیر در معرض زیان قرار گرفتهاند.
اکنون یکی از پرسشهای اصلی این است که FlashLoopAdapter در چند کیف پول دیگر فعال بوده و آیا موقعیتهای بیشتری با همان نقص احراز هویت در معرض خطر قرار دارند یا نه. همچنین باید مشخص شود توسعهدهندگان این ابزار میتوانند همه موقعیتهای آسیبپذیر را پیش از تکرار حمله شناسایی کنند یا خیر.
تصویر بازار در دادههای Moneyiar
بر اساس دادههای Moneyiar در ساعت ۹:۳۹ روز ۳ اکتبر ۲۰۲۶، قیمت اتریوم ۲٬۶۸۲٫۷۹ دلار بود؛ این دارایی در ۲۴ ساعت ۲٫۳۹ درصد کاهش و در هفت روز ۰٫۰۷ درصد افزایش داشت. قیمت AAVE نیز ۱۸۰٫۴۸ دلار ثبت شد و تغییر ۲۴ساعته آن منفی ۱٫۲۷ درصد بود، در حالی که بازده هفتروزه آن به ۱۷٫۹۷ درصد میرسید.
در همین دادهها، کاردانو با قیمت ۰٫۲۴۳۶ دلار، کاهش ۴٫۸۱ درصدی در ۲۴ ساعت و افت ۴٫۱۲ درصدی در هفت روز داشت. آپتوس نیز با قیمت ۰٫۷۸۶۵ دلار معامله میشد؛ عملکرد آن در این دو بازه بهترتیب منفی ۵٫۱۸ و منفی ۶٫۶۱ درصد بود. این ارقام صرفاً تصویر بازار در زمان اعلامشده را نشان میدهند و جدا از جزئیات فنی حمله به ابزار جانبی Aave هستند.