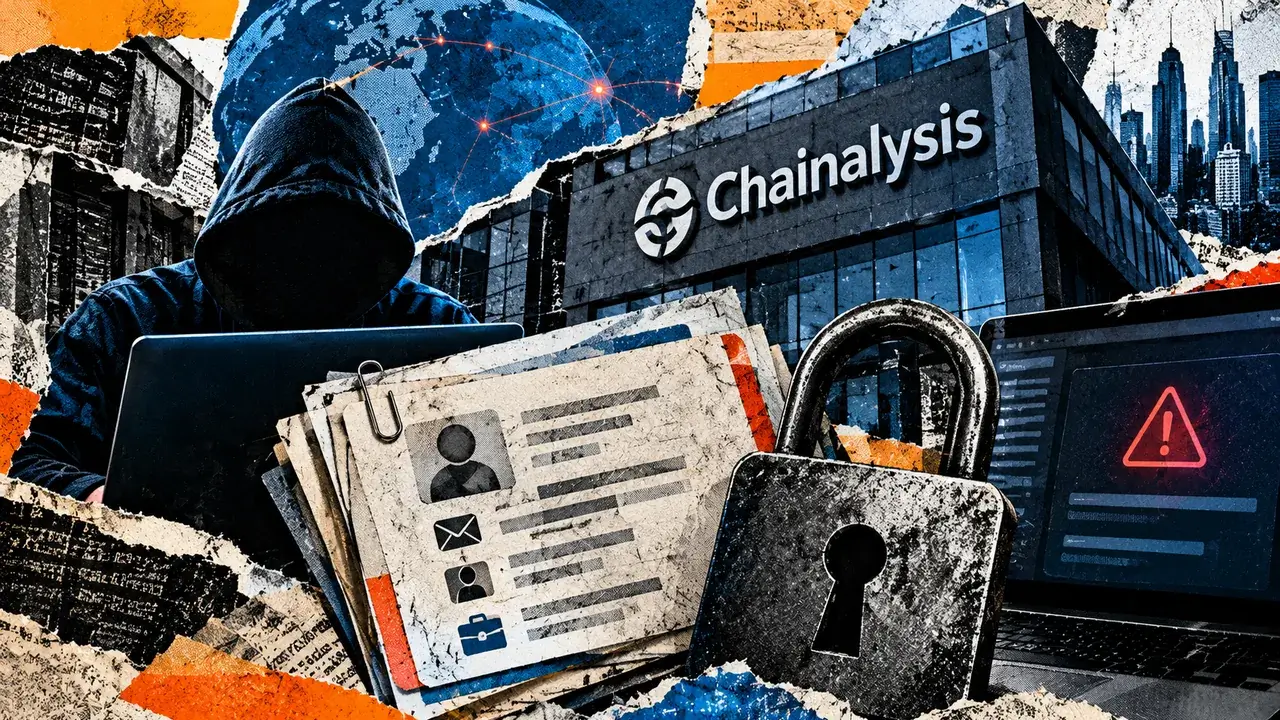
شرکت تحلیل بلاکچین Chainalysis اعلام کرد یک عامل بیرونی در ماه اکتبر بهصورت غیرمجاز به بخشی از سامانهها و ابزارهای داخلی آن دسترسی پیدا کرده است؛ رخدادی که طبق بررسیهای اولیه، نام مشتریان، نشانیهای ایمیل، شناسههای کاربری و عنوان نقش سازمانی برخی کاربران را در معرض دسترسی قرار داده است. این شرکت هنوز تعداد دقیق سوابق متاثر، هویت مهاجم یا آسیبپذیری مورد استفاده را اعلام نکرده و بررسی درباره اینکه برای هر سازمان دقیقا چه اطلاعاتی مشاهده شده، ادامه دارد.
بر اساس گزارشی که CryptoSlate منتشر کرده، Chainalysis در اطلاعیهای در ۳۰ اکتبر گفت تاکنون شواهدی از دسترسی غیرمجاز به محتوای تحقیقات، نمودارها، یادداشتها، پروندهها، نتایج تراکنشها یا نتایج جستوجو پیدا نکرده است. این شرکت همچنین اعلام کرد در بررسی فعلی نشانهای از افشای گذرواژههای خوانا، اسرار احراز هویت چندمرحلهای یا توکنهای نشست کاربران به دست نیامده است. با این حال، Chainalysis تاکید کرده که این یافتهها موقتی هستند و تا پایان تحقیقات ممکن است جزئیات بیشتری درباره دادههای درگیر مشخص شود.
چه اطلاعاتی در معرض خطر قرار گرفته است؟
اطلاعیه شرکت، دستههای اطلاعاتی قابل دسترسی را بیان میکند، اما به این معنا نیست که همه این فیلدها برای تمام کاربران یا سازمانهای تحت تاثیر مشاهده شدهاند. موارد اعلامشده عبارتاند از:
- نام مشتریان
- نشانیهای ایمیل
- شناسههای کاربری
- برچسبها یا عنوان نقش افراد در سازمان
Chainalysis هنوز تعداد رکوردهای متاثر را اعلام نکرده است. این شرکت گفته در حال تحلیل سوابق به تفکیک مشتری است و پس از تکمیل این مرحله، جزئیات اختصاصی هر سازمان را ارائه خواهد کرد. همچنین درباره هویت عامل نفوذ یا آسیبپذیری فنی مورد استفاده توضیحی نداده است.
افشای نام و ایمیل، حتی بدون دسترسی اثباتشده به گذرواژه، میتواند برای حملات هدفمند مانند پیامهای جعلی، درخواستهای ساختگی برای بازنشانی رمز عبور یا تلاش برای فریب کاربران در فرایند ورود به حساب استفاده شود. عنوان شغلی یا نقش سازمانی نیز میتواند به مهاجم کمک کند پیام خود را متناسب با جایگاه فرد تنظیم کند. به همین دلیل، موضوع اصلی در این رخداد فقط احتمال سرقت دارایی دیجیتال نیست؛ خطر جعل هویت و مهندسی اجتماعی نیز مطرح است.
واکنش Chainalysis و اقدامات پیشنهادی برای کاربران
Chainalysis اعلام کرد همه مشتریان را در جریان قرار داده و از متخصصان امنیت سایبری مستقل برای بررسی حادثه کمک گرفته است. اقدامات این شرکت شامل بررسی فعالیتهای غیرمجاز، اصلاح آسیبپذیریها و تقویت سامانهها بوده است. این شرکت روشهای مهاجم را «تکنیکهای تهاجمی عاملمحور» توصیف کرد، اما توضیح فنی مشخصی درباره اینکه هوش مصنوعی چگونه در این فرایند به کار رفته، ارائه نداد.
این شرکت از سازمانهایی که هنوز احراز هویت دومرحلهای را فعال نکردهاند خواسته است این قابلیت را فعال کنند و گفته مدیران حساب میتوانند در این زمینه کمک کنند. کاربران نیز باید نسبت به پیامهای غیرمنتظره برای تغییر گذرواژه، درخواستهای ورود یا اعلانهای احراز هویت حساس باشند. در صورت دریافت پیام مشکوک، توصیه عمومی این است که کاربر از طریق شماره تلفن یا وبسایتی که از قبل و بهطور مستقل معتبر بودن آن را میداند، با شرکت تماس بگیرد؛ نه از لینک یا اطلاعات داخل همان پیام.
راهنمای جداگانه Chainalysis درباره جعل هویت نیز به کاربران درباره وبسایتهای مشابه، استفاده کپیشده از نشان تجاری و نشانیهای ایمیل غیرمجاز هشدار میدهد و بر راستیآزمایی ارتباطات از مسیرهای رسمی تاکید دارد.
دامنه حادثه هنوز مشخص نیست
در زمان اعلام اولیه، Chainalysis گفت هیچ ارتباطی میان این رخداد و سرقت رمزارزی اخیر مرتبط با Binance وجود ندارد. شرکت همچنین تاکید نکرده که اطلاعات همه مشتریان به یک اندازه در معرض دسترسی بوده است. بنابراین، تا زمان انتشار تفکیک سوابق برای هر سازمان، نمیتوان درباره شمار نهایی کاربران یا سطح تاثیرگذاری حادثه نتیجهگیری کرد.
برای کاربران، تفاوت میان «دسترسی به اطلاعات هویتی» و «دسترسی به محتوای تحقیقات یا اسرار ورود» اهمیت دارد. بررسی فعلی Chainalysis نشان میدهد دسته دوم تاکنون تایید نشده، اما اطلاعات هویتی همچنان میتواند زمینه حملات فیشینگ و تلاش برای تصاحب حساب را فراهم کند. تحقیقات شرکت ادامه دارد و بهروزرسانیهای بعدی قرار است شامل جزئیات اختصاصی سوابق مشتریان باشد.
تصویر بازار رمزارز در دادههای Moneyiar
طبق دادههای بازار Moneyiar در ساعت ۱۲:۵۳ اول نوامبر ۲۰۲۶ به وقت +۰۳:۳۰، قیمت Compound با نماد COMP برابر ۲۰٫۵۸۱۵۲۱۴۹۶۴ دلار بود؛ این رمزارز در ۲۴ ساعت ۱٫۱۹ درصد افزایش و در هفت روز ۹٫۸۴ درصد کاهش داشت. Nexus با نماد NEX در قیمت ۰٫۰۰۰۰۰۰۶۸۳۳ دلار معامله شد؛ تغییر ۲۴ساعته آن منفی ۳٫۷۸ درصد و تغییر هفتروزهاش مثبت ۱۳٫۵۴ درصد بود.
Alchemy Pay با نماد ACH در همین زمان ۰٫۰۰۴۷۶۰۹۰۷ دلار قیمت داشت و در بازههای ۲۴ساعته و هفتروزه بهترتیب ۰٫۶۹ درصد و ۵٫۴۸ درصد افت کرده بود. Prom با نماد PROM نیز ۵٫۷۶۷۲۹۳۴۳۶۴ دلار قیمت داشت؛ بازدهی آن در ۲۴ ساعت ۴٫۲۷ درصد و در هفت روز ۵٫۸۹ درصد مثبت بود. این ارقام صرفا تصویر بازار در زمان اعلامشده را نشان میدهند و ارتباطی با حادثه امنیتی Chainalysis ندارند.