
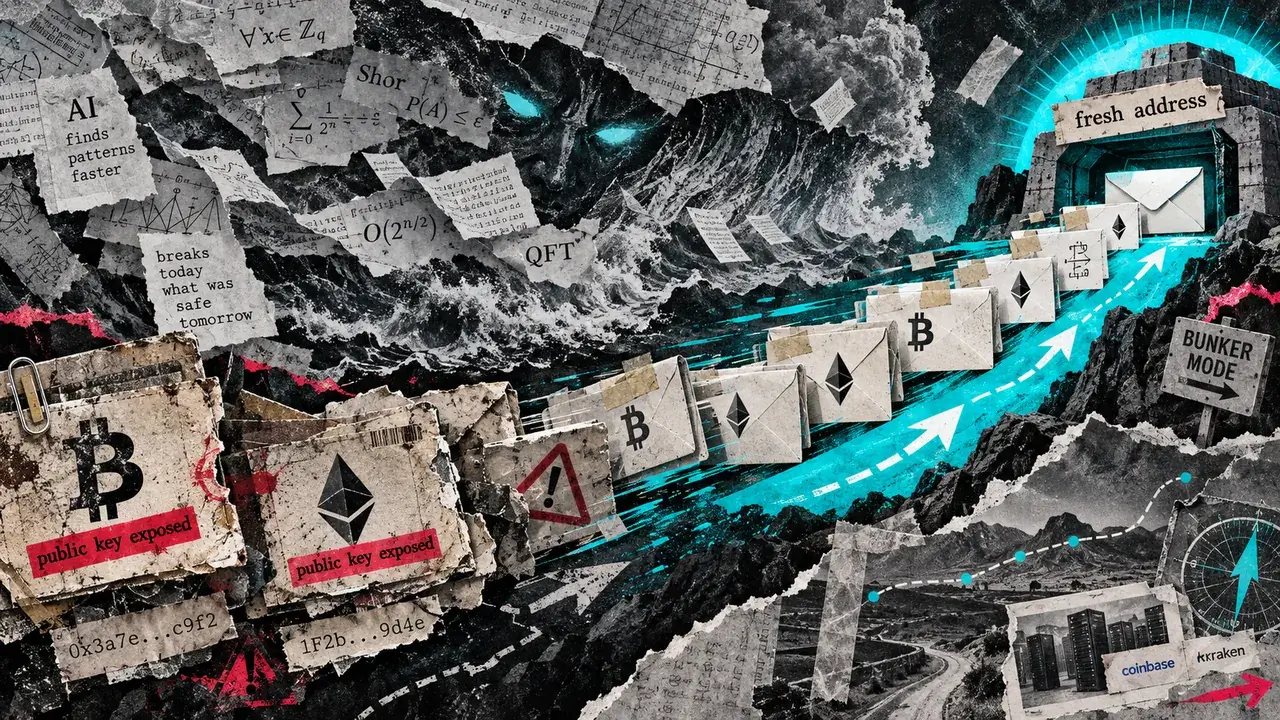
پیشرفتهای تازه OpenAI در حل مسائل ریاضی، نگرانی کمسابقهای درباره آینده امنیت کیف پولهای رمزارزی ایجاد کرده است. جاستین دریک، پژوهشگر اتریوم، هشدار داده است که صنعت رمزارز باید برای وضعیتی موسوم به «حالت پناهگاه» آماده شود؛ وضعیتی که در آن دارندگان بزرگ داراییهای دیجیتال، پیش از آنکه تهدیدی عملی ظاهر شود، بخشی از دارایی خود را به آدرسهایی منتقل میکنند که کلید عمومی آنها هنوز افشا نشده است.
دریک در ۷ اکتبر گفت کاربران بزرگ و نهادهای حرفهای باید انتقالی کنترلشده را بررسی کنند و تا حد امکان از انجام تراکنشهای غیرضروری از آدرسهای جدید خودداری کنند. به گفته او، اگر از چنین آدرسی برای ارسال دارایی استفاده شود، موجودی باقیمانده بهتر است به یک آدرس تازه دیگر منتقل شود. با این حال، او درباره انتقال عجولانه نیز هشدار داده و گفته است شتابزدگی میتواند خطرهای تازهای ایجاد کند.
این هشدار پس از آن مطرح شد که OpenAI در ۶ اکتبر مجموعهای از نتایج ریاضی تولیدشده توسط یک مدل داخلی پیشرفته را منتشر کرد. این شرکت اعلام کرده است که مدل خود را روی هزاران مسئله آزمایش کرده و برای بسیاری از نتایج، اثباتهایی با قالب رسمی Lean منتشر کرده است؛ قالبی که امکان بررسی رایانهای اثباتها را فراهم میکند. OpenAI همچنین گفته است میانگین زمان استدلال برای هر نتیجه، معادل حدود سه ساعت استفاده از ChatGPT Pro بوده است.
دریک استدلال میکند که سرعت پیشرفت هوش مصنوعی در کشفهای ریاضی، فرضهای فعلی درباره مدت دوام رمزنگاری منحنی بیضوی را زیر سؤال میبرد. او در بدترین حالت احتمال داده است شکستن مؤثر الگوریتم امضای دیجیتال منحنی بیضوی یا ECDSA، به جای سالها، در چند ماه ممکن شود. با این حال، این جدول زمانی یک فرض بدبینانه است و تاکنون هیچ حمله عملی علیه ECDSA یا RSA نشان داده نشده است.
چرا کلیدهای عمومی برای کیف پولها اهمیت دارند؟
بیتکوین و اتریوم برای اثبات مالکیت و تأیید تراکنشها بهشدت به رمزنگاری منحنی بیضوی متکی هستند. در حسابهای معمولی اتریوم که با عنوان حسابهای متعلق به کاربران شناخته میشوند، ECDSA روی منحنی secp256k1 به کار میرود. هنگامی که چنین حسابی تراکنشی ارسال میکند، اطلاعات قرارگرفته روی زنجیره میتواند برای بازسازی کلید عمومی استفاده شود.
در صورت وجود روشی کارآمد برای بهدستآوردن کلید خصوصی متناظر، مهاجم میتواند کنترل داراییهای حساب را در دست بگیرد. حسابهایی که هنوز هیچ تراکنشی امضا نکردهاند، یک لایه حفاظتی اضافه دارند، زیرا در این حالت روی شبکه تنها آدرس، یعنی هش کلید عمومی، قابل مشاهده است و خود کلید عمومی افشا نشده است.
تا امروز، تهدید اصلی برای این نوع رمزنگاری بیشتر به رایانش کوانتومی نسبت داده میشد. اتریوم نیز یک برنامه امنیتی پساکوانتومی ایجاد کرده و روی امضاهای مبتنی بر هش، انتزاع حساب و جایگزینی دیگر سامانههای رمزنگاری آسیبپذیر در برابر رایانههای کوانتومی قدرتمند کار میکند. زیرساخت اصلی این برنامه فعلاً برای حدود سال ۲۰۲۹ هدفگذاری شده، اما این نقشه راه ممکن است تغییر کند.
دریک میگوید نباید فرض کرد نخستین فناوری که این سامانهها را تهدید میکند، حتماً رایانش کوانتومی خواهد بود. از نگاه او، یک هوش مصنوعی بسیار توانمند ممکن است الگوریتمی کلاسیک پیدا کند که دشواری بازیابی کلیدهای خصوصی را بهشدت کاهش دهد. وجود چنین الگوریتمی هنوز اثبات نشده است. او همچنین به این نکته اشاره کرده که برخی ایدههای الگوریتمهای کوانتومی، در مواردی الهامبخش روشهای سریعتر کلاسیک شدهاند و احتمال نمونهای کلاسیک از الگوریتم شور، دستکم از نظر پژوهشی، نباید نادیده گرفته شود.
پیشنهادهای دفاعی و خطر انتقال شتابزده
راهکار پیشنهادی دریک لزوماً منتظر تغییر کامل زیرساخت بلاکچین نمیماند. او از نگهداری داراییها در آدرسهایی حمایت میکند که کلید عمومی آنها پشت هش پنهان است و توصیه میکند کاربران از تراکنشهای خروجی غیرضروری پرهیز کنند. البته همه انواع آدرس چنین ویژگیای ندارند. برای نمونه، خروجیهای Taproot بیتکوین از ابتدا کلید عمومی را آشکار میکنند. Taproot از امضاهای اشنور استفاده میکند، اما این امضاها نیز بر منحنی secp256k1 تکیه دارند.
دریک از متولیان بزرگ دارایی خواسته است در تقویت رویههای نگهداری سرد پیشقدم شوند و بهطور مشخص نام بایننس، بیتبانک، رابینهود، بیتفینکس و تتر را مطرح کرده است. او برای زیرساختهای حساس بلاکچین نیز اقدامهای تهاجمیتری پیشنهاد کرده؛ از جمله چرخش کلیدهای ECDSA پس از امضای پیامها برای اوراکلها و شوراهای امنیتی لایه دوم، یا ترکیب امضاهای فعلی با سامانههای مبتنی بر هش مانند SPHINCS.
این اقدامها دفاعی موقت هستند، نه راهحل نهایی. دریک در بلندمدت رمزنگاری مبتنی بر هش را ترجیح میدهد، زیرا به گفته او ساختار جبری آن نسبت به منحنیهای بیضوی، شبکهها یا ایزوژنیها، فرصت کمتری برای بهرهبرداری احتمالی سیستمهای هوش مصنوعی ایجاد میکند. نقشه راه اتریوم نیز استفاده از امضاهای اعتبارسنج مبتنی بر هش و امکان انتخاب تدریجی روشهای امضای متفاوت برای حسابها را دربر میگیرد.
او در عین حال تأکید کرده است که انتقال عجولانه میتواند بیش از آنکه خطر را کاهش دهد، ریسک ایجاد کند. نشست پژوهشی دوسالانه اتریوم درباره امنیت پساکوانتومی برای ۹ تا ۱۲ اکتبر برنامهریزی شده و دریک گفته است ماه آینده با مشارکتکنندگان نهادی در لندن درباره آمادهسازی سریعتر دفاعها صحبت خواهد کرد. گزارش اصلی این هشدار را CryptoSlate منتشر کرده است.
تصویر فعلی بازار؛ دادههای Moneyiar
بر اساس دادههای Moneyiar در ساعت ۹:۲۹ روز ۸ اکتبر ۲۰۲۶ به وقت +۰۳:۳۰، بیتکوین با قیمت ۸۲٬۹۸۳٫۱۸۹۰۵۴۸۷۴ دلار معامله میشد و در ۲۴ ساعت ۰٫۹۸ درصد و در هفت روز ۰٫۸۷ درصد کاهش داشت. اتریوم نیز ۲٬۵۶۱٫۳۰۴۷۲۷۲۳۹۷ دلار قیمت داشت؛ افت ۲۴ساعته آن ۱٫۶۸ درصد و کاهش هفتروزهاش ۴٫۸۶ درصد بود.
در همین زمان، شیبا اینو با قیمت ۰٫۰۰۰۰۰۵۴۰۸۳ دلار، کاهش ۱٫۷۶ درصدی در ۲۴ ساعت و ۵٫۹ درصدی در هفت روز را ثبت کرد. یونیسواپ نیز ۷٫۷۹۰۶۱۴۶۷۹۴ دلار بود و در بازه ۲۴ساعته ۳٫۸۵ درصد و در بازه هفتروزه ۱۴٫۲۳ درصد افت داشت. این ارقام صرفاً تصویر بازار در زمان اعلامشده را نشان میدهند و ارتباطی با اثبات عملی تهدید مطرحشده ندارند.




