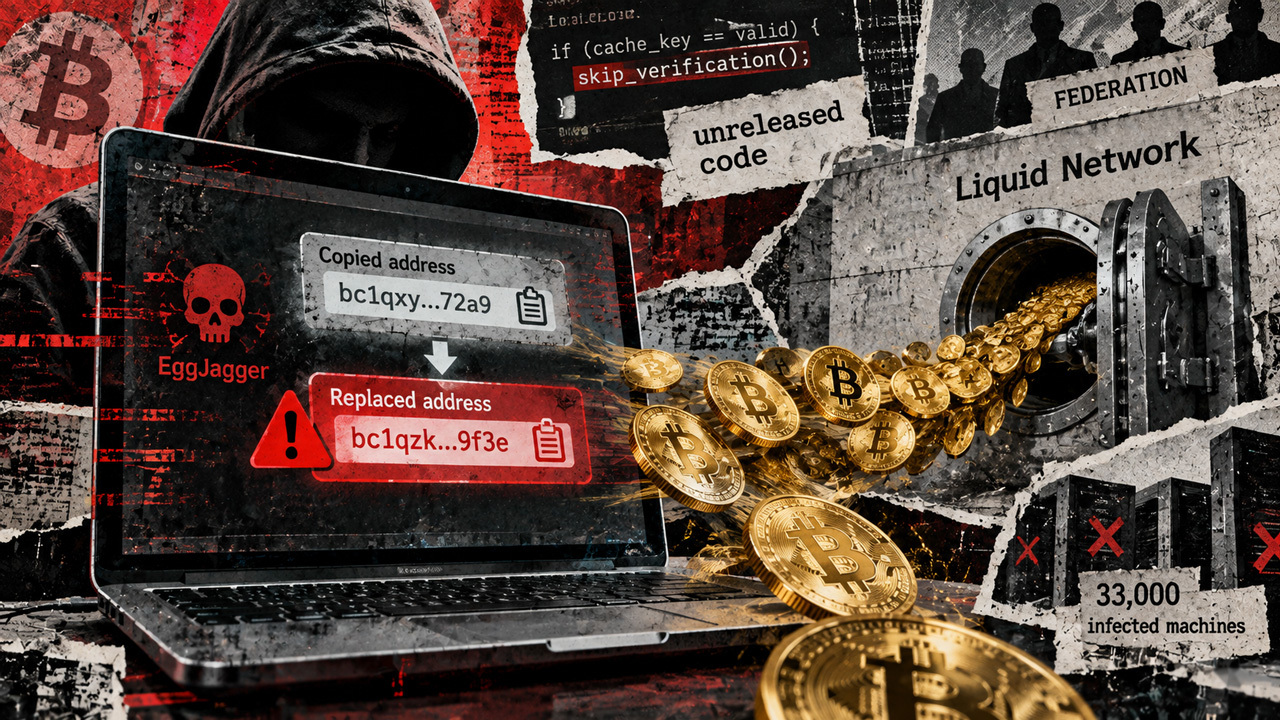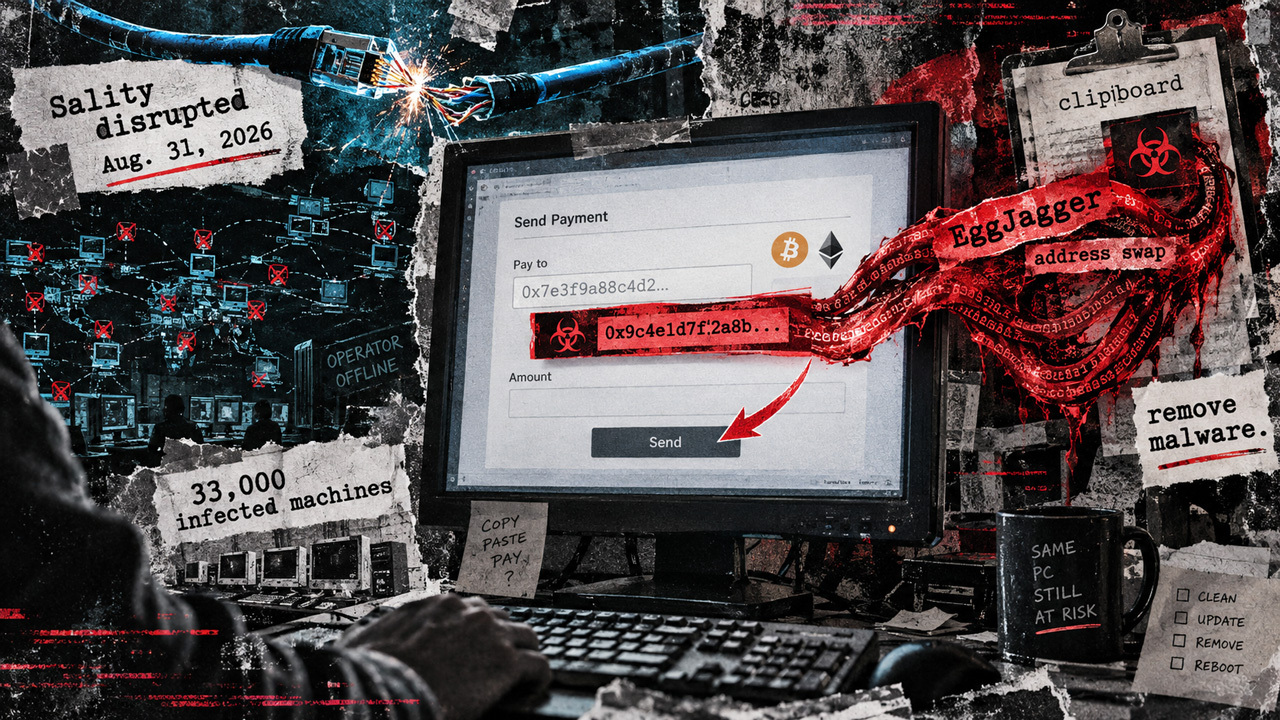
حمله «کپی و جایگذاری» به آدرسهای رمزارزی همچنان کاربران را تهدید میکند
CrowdStrike میگوید اختلال ۳۱ اوت ارسال بدافزارهای جدید را متوقف کرده، اما نمونههای نصبشده همچنان قادرند آدرسهای پرداخت رمزارزی را هنگام کپی و جایگذاری تغییر دهند و کاربران را در معرض خطر قرار دهند.
CryptoSlate