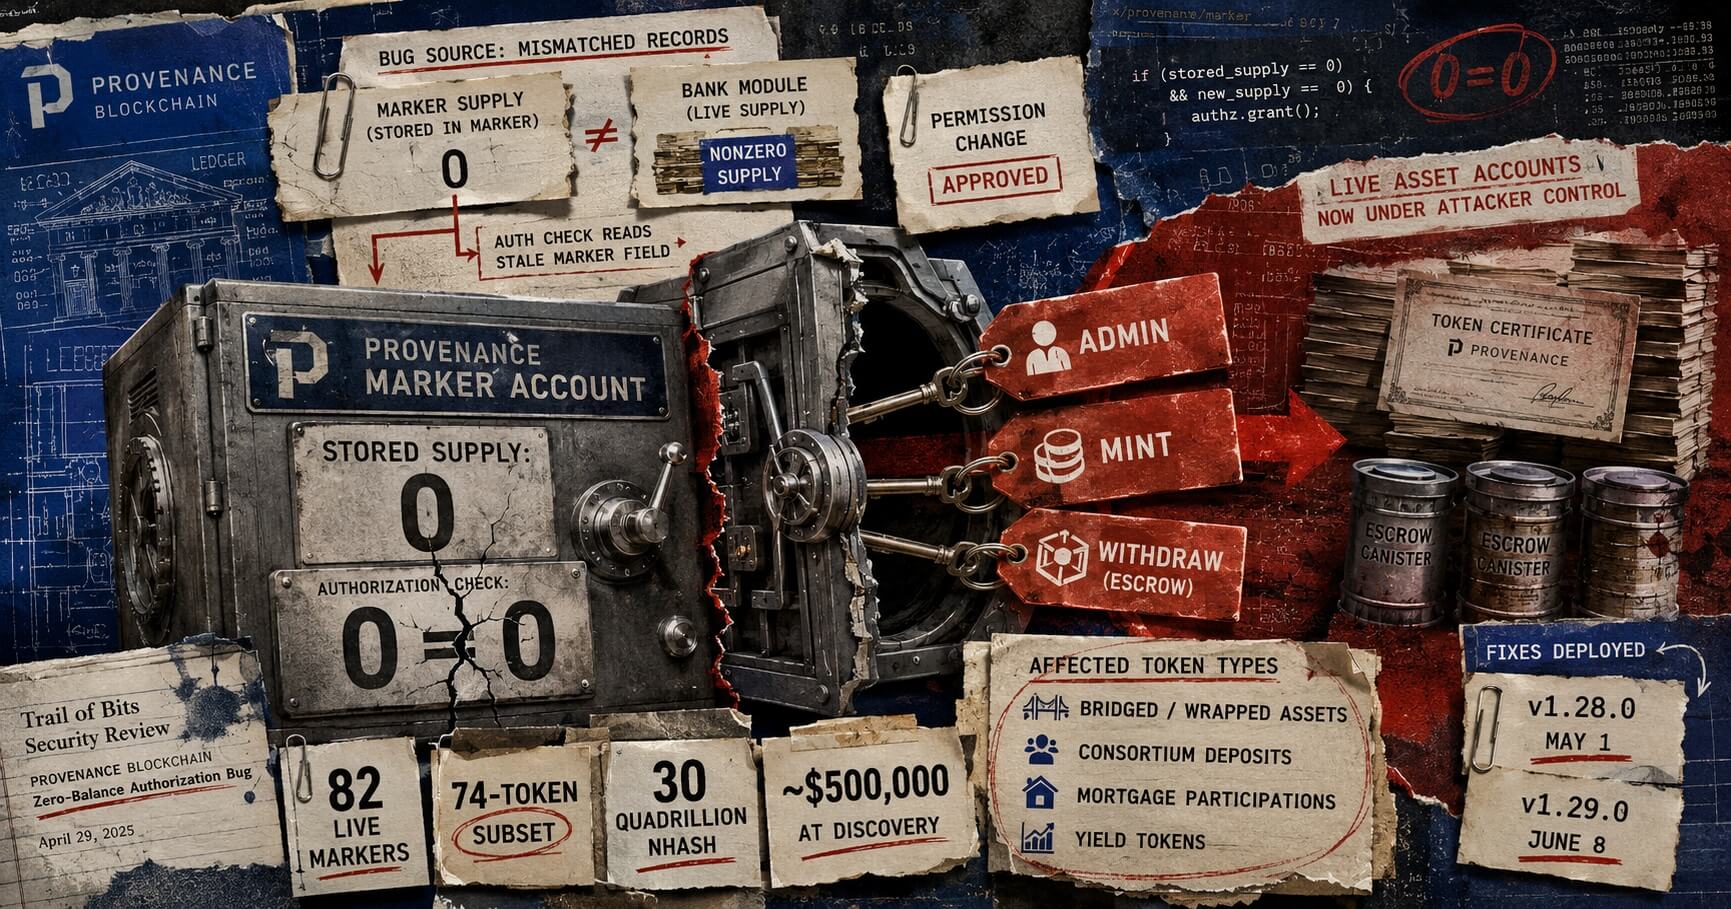
بررسی شرکت امنیت سایبری Trail of Bits نشان میدهد یک نقص موسوم به «موجودی صفر» میتوانست به کیفپولهایی که هیچ موجودی نداشتند، امکان کنترل ۸۲ دارایی در شبکه Provenance را بدهد. طبق این گزارش، در صورت سوءاستفاده از این آسیبپذیری، عرضه توکنهای مربوطه و حدود ۵۰۰ هزار دلار دارایی HASH که در قراردادهای امانی نگهداری میشد، در معرض خطر قرار میگرفت. با این حال، Trail of Bits اعلام کرده است که هیچ مورد تأییدشدهای از بهرهبرداری از این نقص مشاهده نشده است. این گزارش در شرایطی منتشر شده که جزئیات فنی آسیبپذیری، اهمیت بررسی منطق کنترل دسترسی در قراردادهای داراییهای دیجیتال را برجسته میکند. اطلاعات منتشرشده درباره این رخداد بهطور مشخص از احتمال بهخطر افتادن داراییها سخن میگوید و وقوع سرقت یا انتقال غیرمجاز را تأیید نمیکند. منبع این گزارش CryptoSlate است.